Програмата Power Worm преди известно време атакуваше само Excel и Word файловете, но неотдавна бе обновена и стана опасна и за други файлови формати. Опасността е действително "смъртоносна" - грешка в алгоритъма на програмата води до загуба на шифриращия ключ, необходим за разкодиране на файловете. Дори и жертвата да си плати, няма как да си получи информацията от файловете.
Грешката в програмата бе разкрита от компютърния специалист Натън Скот. Причината за тази грешка е опитът на програмиста да ускори дешифрирането чрез използване на общ идентификатор и сорс-код за всички потребители, вместо уникални за всеки параметри. В крайна сметка, разшифроването е станало невъзможно, понеже при декодирането на масивите се получава NULL.
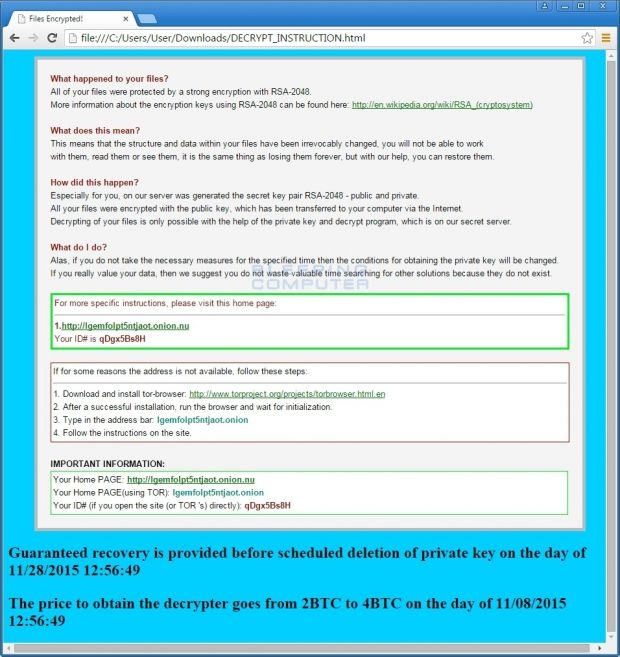
Единствената надежда на пострадалите са резервните копия на данните. Ако няма резервен архив, данните няма как да се върнат.