Програмата може внезапно да обяви даден файл на Microsoft за недостоверен, въпреки че самата Windows ще продължи да счита подписа за напълно валиден. Тази ситуация ще стане реалност още през следващите седмици. Microsoft започна мащабно обновяване на инфраструктурата за цифрово подписване на Windows и предупреди разработчиците, че неправилно написаните механизми за проверка на сертификатите може да престанат да работят след промяната на сертификационните центрове.
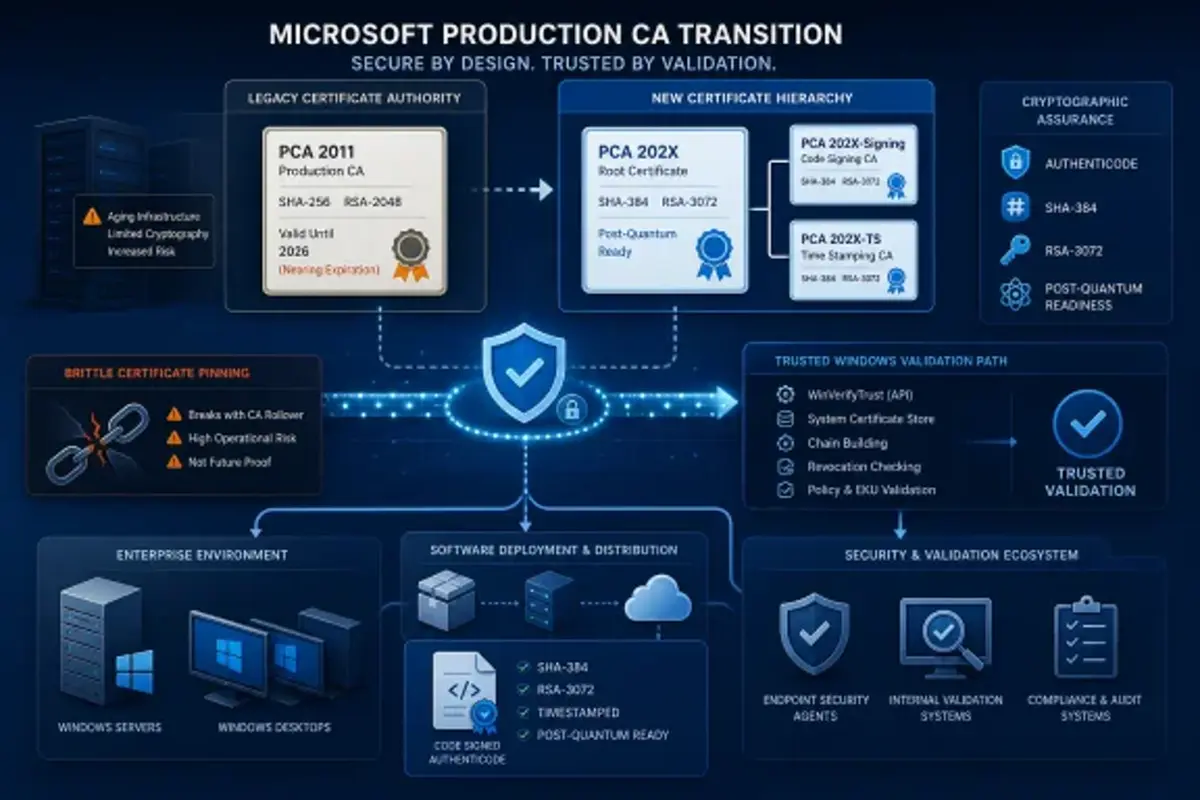
Microsoft публикува предупреждение на 20-ти август в документа KB5125813. Причината за предстоящите промени е сертификатът на удостоверяващия център Microsoft Windows Production PCA 2011. Компанията използва старата инфраструктура от около 15 години, а срокът на валидност на PCA 2011 изтича на 19 октомври 2026 г. Преходът към новата верига на доверие вече е започнал и ще продължи през следващите седмици.
Microsoft няма да се премества на нови сървъриПри това твърдението, че Microsoft просто „се премества на нови сървъри“, е неточно. В документацията компанията изобщо не споменава за смяна на сървъри. Microsoft променя криптографската инфраструктура на подписите, сертификатите на сертификационните центрове и впоследствие самите параметри на цифровите подписи.
За механизмите за контрол на приложенията Microsoft вече е посочила наследника на стария център. Windows Production PCA 2011 замества Windows Production PCA 2023. Компанията предварително е добавила в Windows логика, която позволява на Application Control for Business автоматично да прехвърля доверието от стария CA към новия, поради което правилно настроените политики на Windows обикновено не изискват ръчна промяна.
Проблемът възниква при независимите разработчици, които са решили да проверяват подписите самостоятелно и са определили правилата твърде строго. Например, дадена програма може да очаква конкретно име на сертификат на Microsoft, сигнатура, сериен номер, име на издателя или междинен център за удостоверяване. След смяната на сертификата тази проверка вече няма да съвпада, въпреки че новият файл ще остане официално подписан от Microsoft.
Неправилните предложенияПодобна грешка възниква при строго обвързване с криптографските алгоритми. Някои програми изхождат от предположението, че файлът, подписан от Microsoft, задължително използва RSA с ключ с дължина 2048 бита и SHA-256. До края на 2026 г. Microsoft възнамерява да започне преход към по-силна комбинация от RSA-3072 и SHA-384. Програма, която изрично изисква старите параметри, може да отхвърли новия подпис като неизвестен или неправилен.
Microsoft твърди, че вече е открила подобни несъвместими приложения по време на собствените си тестове. Компанията не разкрива имената на програмите и броя на откритите случаи. Не трябва да се очаква масово изключване на приложения на 19-ти октомври. Рискът засяга програми, които сами анализират сертификатите или веригите Authenticode и правят предположения за вътрешната структура на подписа на Microsoft.
В резултат може да възникне доста парадоксална ситуация. Windows проверява файла и съобщава, че издателят е надежден, докато инсталираната програма извършва собствена проверка и блокира същия файл. Последствията зависят от архитектурата на конкретния продукт. Програмата може да откаже да зареди компонент, да инсталира актуализация, да стартира подписан модул или да изпълни друга операция, за която разработчиците са предвидили собствена проверка на доверието.
Microsoft съветва отказ от тази логика и прехвърляне на решението на Windows. За проверка на изпълнимите файлове компанията препоръчва WinVerifyTrust или съответните интерфейси CryptoAPI и Crypt32. WinVerifyTrust проверява подписа Authenticode и веригата на доверие, поради което на приложението не е необходимо да знае какъв точно междинен сертификационен орган (CA) или алгоритъм е използвала Microsoft при издаването на конкретен файл.
Първият етапАктуализацията на PCA ще бъде само първият етап. След подмяната на сертификатите Microsoft възнамерява да промени самата криптография на подписа. До края на 2026 г. компанията ще премине към RSA-3072 и SHA-384, а още през 2027 г. Windows Production Signing трябва да премине към постквантова криптография по подразбиране. За по-старите версии на Windows и други остарели платформи Microsoft обещава да обърне специално внимание на съвместимостта.
Все още не е обявено какъв точно постквантов алгоритъм ще използва Microsoft за подписване на производствените компоненти на Windows. В KB5125813 компанията специално оставя възможност за прилагане на нови алгоритми и хибридни схеми, при които класическите и постквантовите подписи се използват съвместно. Този подход намалява риска една рязка промяна в криптографията може да наруши работата на огромния парк от стари устройства и програми.
Техническата основа за прехода вече съществува. Windows поддържа постквантовия алгоритъм за цифрово подписване ML-DSA чрез Cryptography API Next Generation, а Windows Server 2025 може да издава ML-DSA сертификати чрез Active Directory Certificate Services. Microsoft поддържа три набора от параметри на ML-DSA, включително ML-DSA-44, ML-DSA-65 и ML-DSA-87. Наличието на ML-DSA в Windows обаче все още не означава, че именно този вариант без промени ще се превърне в бъдещия подпис на всички системни файлове.
Квантовият подписПостквантовият подпис е необходим не защото съвременните цифрови подписи на Windows вече се разбиват от квантовите компютри. Все още няма достатъчно мощни универсални квантови машини за практическа атака срещу RSA. Microsoft се подготвя предварително, тъй като миграцията на глобалната инфраструктура на доверието отнема години. Бъдещият квантов компютър, способен ефективно да изпълнява алгоритъма на Шор, ще може да застраши широко използваната днес криптография с отворен ключ.
През лятото Microsoft ускори общата си програма „Quantum Safe Program“ и сега иска да прехвърли критично важните продукти и услуги към постквантова криптография до 2029 г. Веригите на доверие, цифровите подписи, сертификатите, инфраструктурата за актуализации и защитата на ключовете компанията определя като най-сложните части на такава миграция.
Историята с Windows Production PCA 2011 се пресича едновременно с друга голяма миграция на Microsoft, свързана със Secure Boot. Същият стар сертификат се използваше в екосистемата за защитено зареждане на Windows, но схемите за замяна там са различни. За зареждащия модул на Windows Microsoft преминава към Windows UEFI CA 2023. Затова актуализацията на Secure Boot и настоящото предупреждение към разработчиците относно проверката на цифровите подписи са свързани с обща промяна на старата PKI, но представляват различни технически процеси.
Старият сертификатMicrosoft обясни отделно, че файловете, които вече са подписани със стария сертификат, не е задължително да престанат да работят в деня на изтичането на неговата валидност. Съществуващите подписи могат да продължат да се считат за валидни на системи, които се доверяват на съответната верига. Основната заплаха за приложенията не произтича от календарната дата като такава, а когато Microsoft започне да пуска нови компоненти с други сертификати и алгоритми, а кодът на трети страни се окаже неподготвен за тях.
Предупреждението се отнася за широк набор от системи, включително Windows 10, няколкото поколения Windows 11 до версия 26H1, както и Windows Server 2012 с ESU, Server 2012 R2, Server 2016, Server 2019, Server 2022 и Server 2025. Основната работа в момента не е на обикновените потребители, а на разработчиците, доставчиците на корпоративно софтуер и администраторите.
Microsoft призовава разработчиците да започнат да проверят кода още сега, да се откажат от обвързването с конкретни сертификати и алгоритми, да тестват програмите с новите вериги от сертификати и SHA-384, а притежателите на собствени хранилища с доверенни сертификати да осигурят своевременното им актуализиране.
По този начин 19-ти октомври няма да бъде денят, в който по целия свят внезапно ще престанат да се стартират програмите за Windows. Microsoft предупреждава за по-ограничен, но напълно реален проблем. Старите приложения, които вместо стандартна проверка на сертификатите се опитват да отгатнат как точно Microsoft трябва да подписва своите файлове, започват да зависят от вътрешните детайли на криптографската инфраструктура. През 2026 г. ще се сменят сертификатите и класическите алгоритми, а от 2027 г. Windows ще започне прехода към постквантови подписи. Разработчиците, които години наред са разчитали на неизменността на RSA-2048, SHA-256 или конкретна сигнатура на Microsoft, ще трябва да коригират кода си.